My First Vulnbox (2) 靶機的 7 層漏洞鏈解析
在今年(2026年)的 AIS3 Junior 中,我和組員自製了一台包含七階段攻擊鏈的靶機。這篇文章以攻擊者的角度詳細解析如何打其中的各個漏洞。
AIS3 好厲駭 - AWS Security 筆記
AWS 服務 IAM: 權限控管 EC2: VM ECS: Container S3: 存檔案用的 IMDS (執行個體中繼資料服務): 打 http://169.254.169.254 可以取 EC2 資料 / 暫時憑證 打 http://169.254.170.2 可以取 ECS 資料 / 暫時憑證 Recall from AIS3 好厲駭 - Cloud Security 筆記 | R3X’s Blog 獲取 IAM 角色名稱: http://169.254.169.254/latest/meta-data/iam/security-credentials/ 獲取暫時性安全憑證(包含 AccessKeyId, SecretAccessKey, Token): http://169.254.169.254/latest/meta-data/iam/security-credentials/[角色名稱] 獲取使用者自訂資料(User Data,常包含初始化腳本或明文密碼): http://169.254.169.254/latest/user-data Lab ...
My First Vulnbox (1) 一臺多階段攻擊靶機的架構與設計
在今年(2026年)的 AIS3 Junior 中,我和組員自製了一台包含七階段攻擊鏈的靶機。這篇文章將會介紹靶機的架構與設計,並分享一些我在製作靶機時的心得。

ISIP-HS CTF Writeup
Intro 這是我第一次打組隊的 CTF,隊友是 EH、Cgm、J1SON 以下只放我還記得是我解的且 writeup 是我寫的且「有趣」的題目 OSINT SupplyTrace 試一下可以發現網站有.git洩漏 記得網址最後要加/ 我們用GitTools把他抓下來 gitdumper.sh http://23.146.248.125:8088/.git/ supplytrace git branch發現有另一個branch叫internal/api-handover 切換過去 git checkout internal/api-handover 查看 CLAUDE.md 於是我們到 https://www.postman.com/isip-hsctf/workspace/26b146a0-9d40-4be7-b1f8-1ebd9155d069 照著檔案說明到該去的地方 Switch Environment讓token變數能被載入,並且把請求網址改成題目的網站 送出POST 見鬼,怎麼404 我們就這樣卡超久直到我通靈拿專案名稱去Google ...
CRLF v.s. LF: Windows 和類 Unix 系統換行的不同
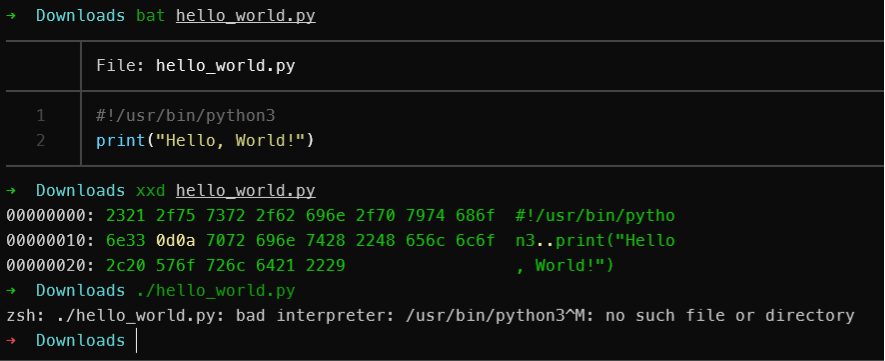
去年 (2025) 中我和 EH 每天交換一個資安 / 電腦小知識,這篇是其中一個在 5/26 寫的。 而現在他比我強多了 這是我在寫 exploit 的時候遇到莫名的 bug 而學到的 換行字元其實有兩種 CR(Carriage Return):表示「回到起始點」,表示作 \r 或 ^M,ASCII碼13 LF(Line Feed):表示「下一行」,表示作 \n 或 ^J,ASCII碼10 在電傳打字機(Teletype Model 33)的時代,打印完一行換行時需要時間,而這個時間剛好可以打兩個字符。如果這時又有新的字符傳過來,那麼這兩個字符將丟失。於是研製人員在每行後面加兩個表示結束的字符。一個就是CR,告訴打字機把打印頭定位在左邊界;另一個是LF,告訴打字機把紙向下移一行。 (改自 https://seacatcry.pixnet.net/blog/post/13732061) 到了電腦時代,就出現分歧了,因為一開始儲存空間很貴,所以有一派人認為用一個字元表示換行就好了,所以才會變成 Windows/DOS 的換行還是兩個字元(CRLF),而 Linux 只有一個字元...

boroCTF 2026 Writeup
Intro Sorry, I didn’t write writeup for all the challenges I solved. So only some of them are in this writeup. This is my second team-up CTF competition, and my teammates are EH, Cgm, and shrimp2845. The competition is held from 2026/6/12 to 2026/6/16, the second weekend after I graduated from high school! This CTF competition did not use dynamic scoring. We got 35th place / 178 teams in the HS Division, and 93rd place / 831 teams of all teams. OSINT Satoshi Hunt I found a X account whose...
三大群同構定理的直觀看法與證明
用直觀的方式理解、內化群論中的三個同構定理,再根據這個直覺自然的完成嚴謹證明。文中輔以圖片和交換圖幫助理解。
2026 THJCC CTF Summer Edition Writeup
2026 THJCC CTF Summer Edition 的 Writeup
AIS3 Junior Writeup
Basic The Fist Flag 在 CTF 中的目標就是找到一串「Flag」,這題是熟悉平台操作使用,直接將整個字串複製貼上即可 Flag: Flag(Thi3_is_the_First_flag) Linux-1 在 Linux 系統 (和 Windows 一樣,是一個作業系統,常見於伺服器) 中,要印出一個檔案的內容可以使用 cat 指令 (對應的 Windows 指令為 type),用法為:cat 檔案名稱。此題的目標是印出 flag (很好猜 Flag 就在 flag 裡)。因此使用 cat flag Flag: FLAG{cat_is_enough_for_the_first_step} Linux-2 解法1 要找出 Flag,我們第一步可以先列出目錄底下有哪些檔案,在 Linux 系統中,我們可以使用 ls 指令列出某個目錄底下的所有內容,用法為:ls 目錄,若未指定目錄,則預設列出目前目錄底下的檔案。執行 ls 之後會輸出以下: app.py notes.txt projects.txt todo.txt welcome.txt 接著我們可以...